Brancher votre propre domaine
Pointer erp.votre-societe.com vers un environnement : les deux enregistrements DNS, les quatre états, et pourquoi l'ordre des opérations n'est pas négociable.
Vérifié le 13 août 2026
Un environnement est servi dès sa création sur une adresse en .rollbackk.app, en HTTPS, sans rien faire.
Brancher votre propre domaine par-dessus prend cinq minutes de travail et un délai d'attente que vous ne
contrôlez pas.
Ce guide décrit les deux, et surtout l'ordre : il y a une étape qui ne peut pas réussir tant que la précédente n'a pas abouti, et c'est là que tout le monde se bloque.
Ce que vous avez déjà
Chaque environnement reçoit une adresse système et un certificat valide immédiatement. C'est possible parce que la plateforme possède cette zone DNS : le certificat qui la couvre est générique et déjà émis, donc un nouvel environnement n'attend rien.
Votre domaine à vous est en dehors de cette zone. La plateforme ne peut pas y écrire, ne peut pas prouver qu'elle le contrôle, et ne peut donc pas obtenir de certificat avant que vous ayez fait pointer le domaine vers elle. Toute la suite découle de cette asymétrie.
Ajouter le domaine
Onglet Domaines de l'environnement. Saisissez le nom complet — erp.votre-societe.com, pas
votre-societe.com si c'est un sous-domaine que vous voulez — puis Ajouter.
Rien n'est encore branché. L'ajout crée une entrée en attente et vous rend deux enregistrements DNS à créer chez votre hébergeur de zone. Le domaine apparaît dans la liste avec l'état « Vérification en attente ».
Les deux enregistrements DNS
Ils ne servent pas à la même chose, et il faut les deux.
| Enregistrement | Rôle |
|---|---|
| Vérification (TXT) | Prouve que la zone est à vous. Sans lui, n'importe qui pourrait réclamer votre domaine. |
| Cible | Envoie réellement le trafic vers la plateforme. C'est lui qui fait que le site répond. |
Le type de la cible est indiqué à côté de sa valeur — la plateforme vous dit lequel utiliser, ne le devinez pas. Chaque valeur est copiable d'un clic : recopier une valeur DNS à la main est le moyen le plus courant de perdre une demi-heure.
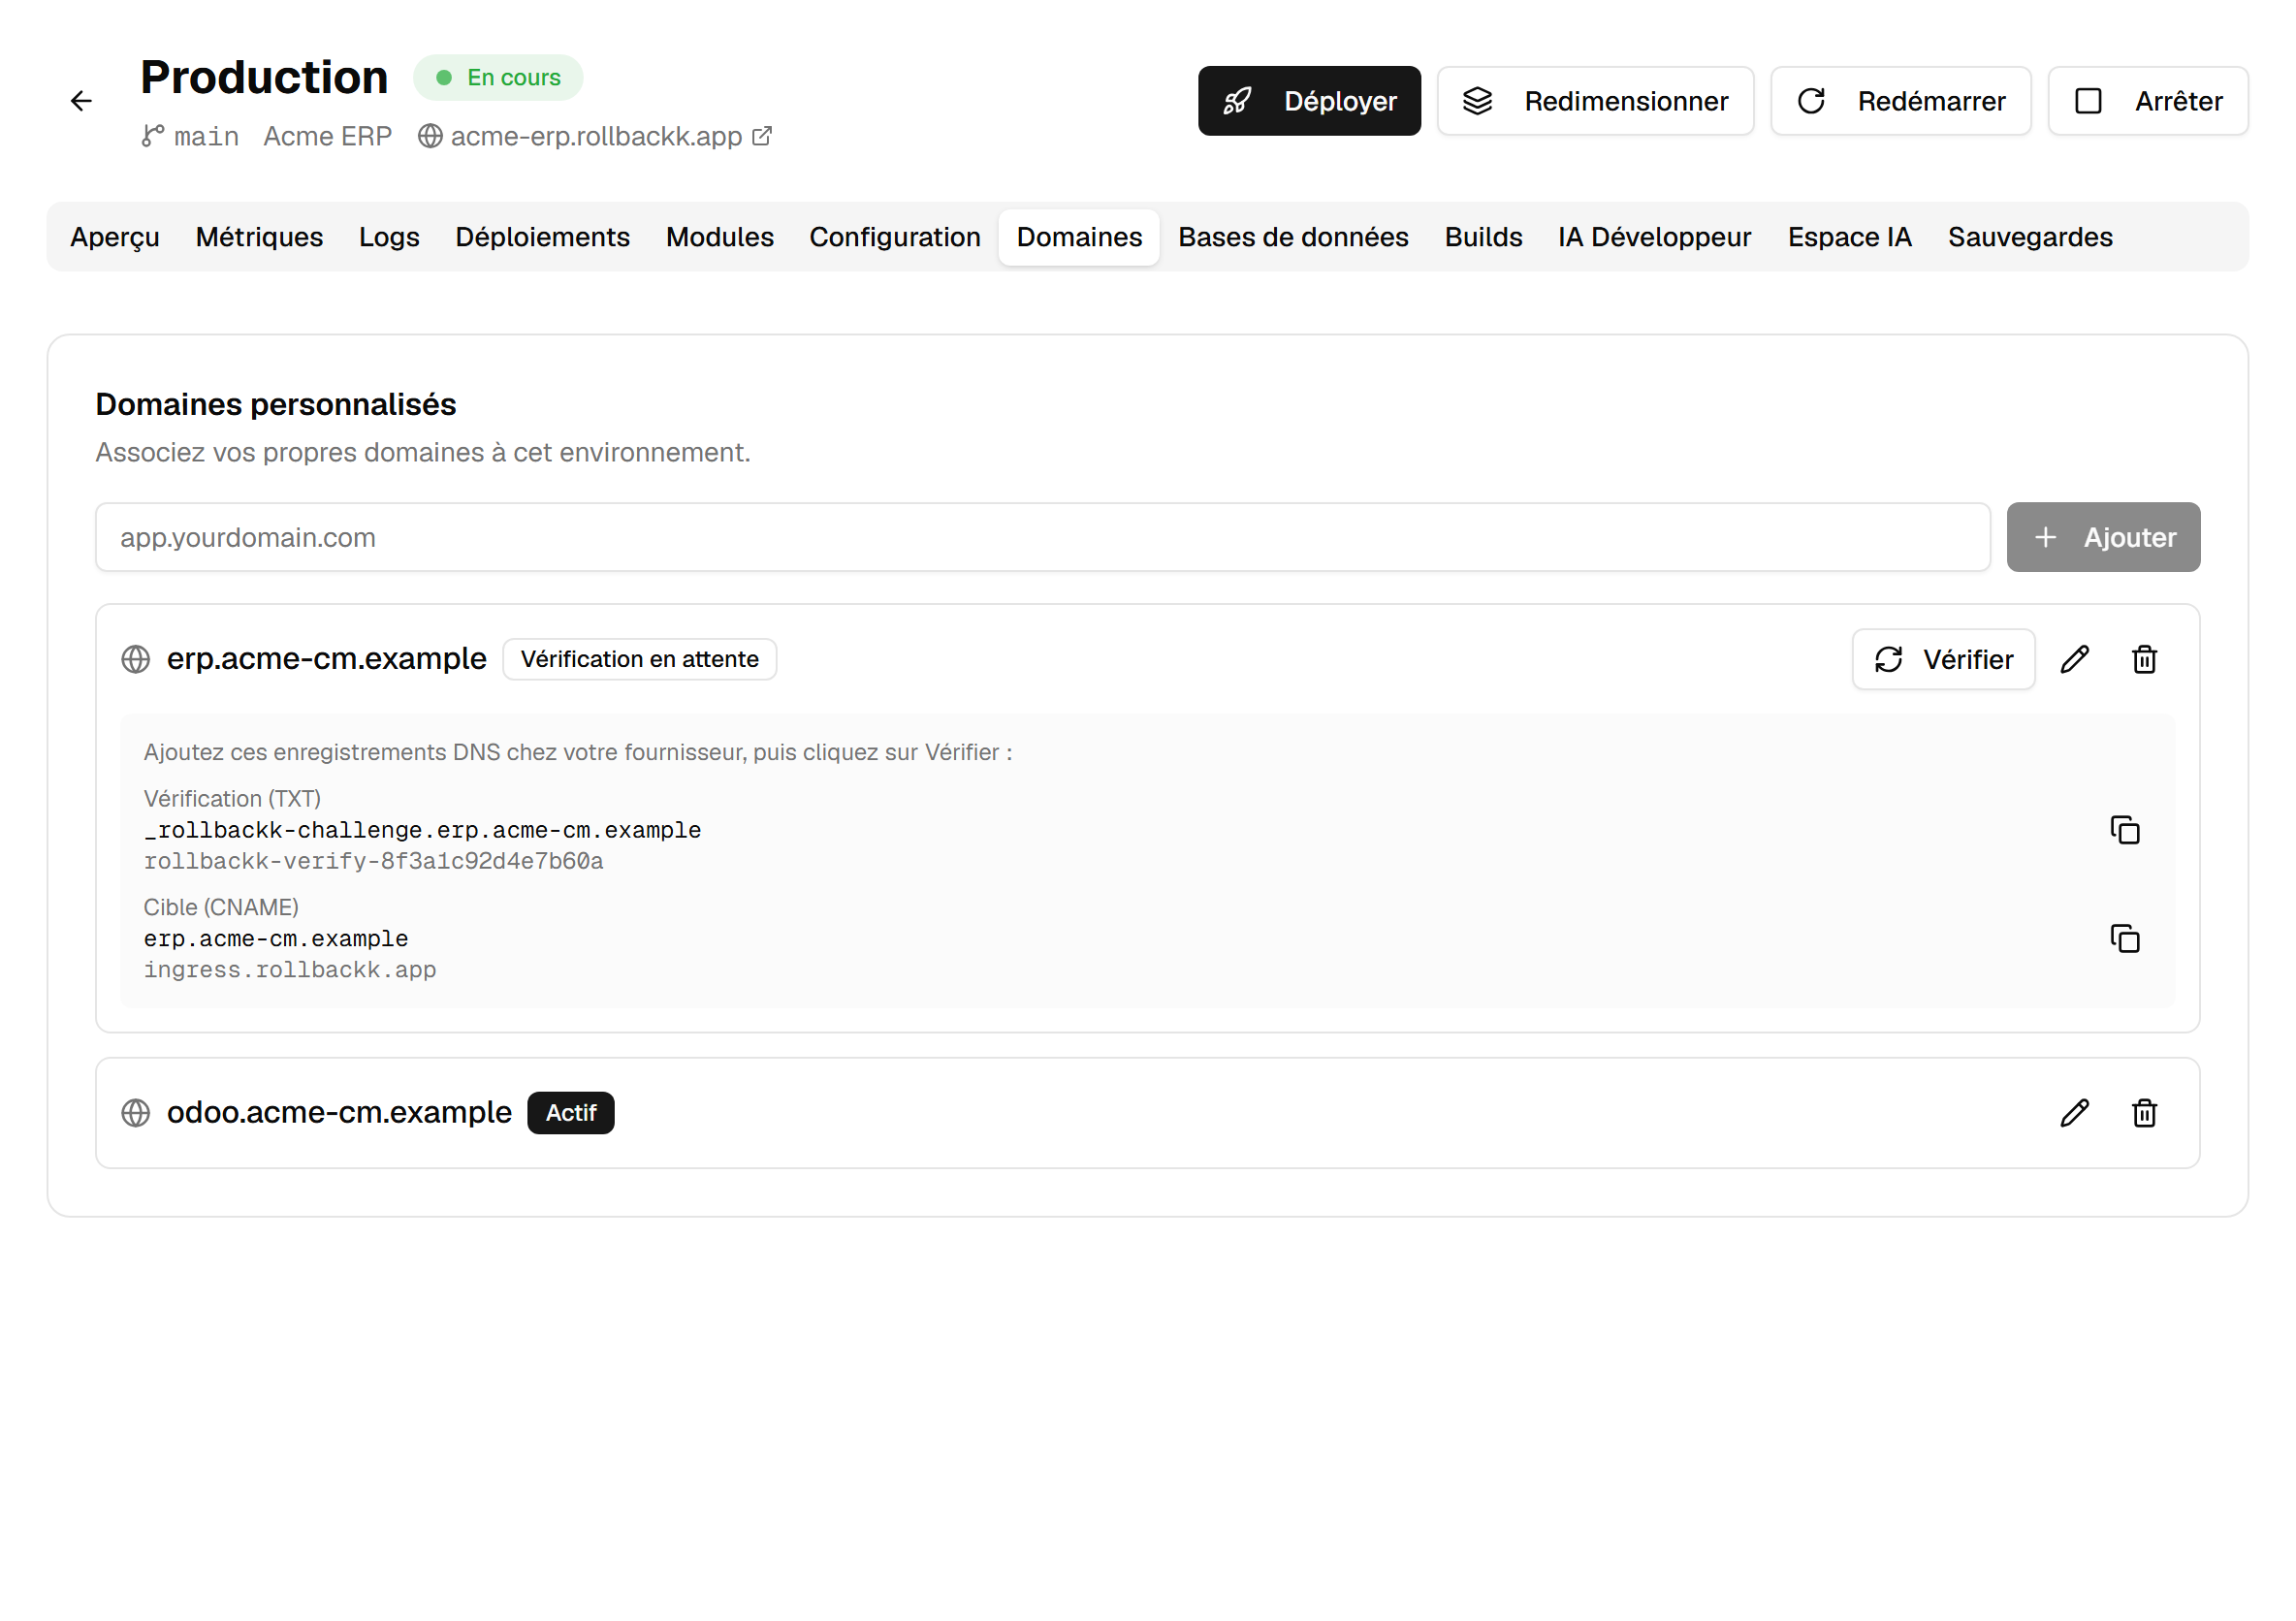
Créez les deux chez votre fournisseur DNS, puis revenez.
Vérifier, puis attendre le certificat
Le bouton Vérifier demande à la plateforme de relire votre zone. À partir de là, le domaine traverse quatre états, et chacun dit exactement où vous en êtes :
- Vérification en attente — les enregistrements ne sont pas encore vus. Soit ils manquent, soit ils n'ont pas fini de se propager.
- Vérifié — le TXT est lu, la propriété est prouvée.
- Émission du certificat — la plateforme demande un certificat pour votre domaine. Cette étape n'est pas instantanée.
- Actif — le domaine répond en HTTPS.
Un domaine qui reste plusieurs minutes en « Émission du certificat » n'est pas bloqué : c'est l'étape la plus lente, et elle dépend d'une autorité de certification extérieure.
L'ordre n'est pas négociable
Voici le point que ce guide existe pour dire.
Le certificat de votre domaine est obtenu par une validation qui consulte votre domaine, en HTTP, depuis Internet. Elle ne peut donc réussir que si l'enregistrement cible est déjà en place et résout vers la plateforme.
Conséquence pratique : Vérifier avant d'avoir créé la cible échoue, ou pire, passe l'étape de
vérification et bloque ensuite à l'émission du certificat — un état qui ressemble à une panne de la
plateforme alors que c'est votre DNS qui n'est pas prêt.
Créez les deux enregistrements, attendez qu'ils se propagent, puis seulement vérifiez.
Renommer ou retirer un domaine
Renommer le domaine sert quand vous vous êtes trompé de nom à la saisie. Ce n'est pas un déplacement : le nouveau nom repart en vérification, avec de nouveaux enregistrements à créer.
Supprimer un domaine le détache de l'environnement. L'adresse système continue de fonctionner — elle n'est jamais retirée, ce qui vous laisse toujours un chemin vers votre Odoo pendant que vous démêlez une histoire de DNS.
Quand ça ne passe pas
Trois causes couvrent l'essentiel des cas, et aucune n'est visible depuis la plateforme :
- La propagation. Un enregistrement fraîchement créé peut mettre du temps à être visible partout. Vérifiez depuis un résolveur public avant de conclure à un problème.
- Un proxy ou un CDN devant votre domaine. S'il intercepte le trafic HTTP, la validation du certificat ne parvient pas jusqu'à la plateforme. Désactivez le proxy le temps de l'émission, puis remettez-le.
- Un enregistrement CAA restrictif sur votre zone, qui interdit à l'autorité de certification utilisée d'émettre pour votre domaine.
Dans les trois cas, le symptôme est le même — le domaine reste à « Émission du certificat » — et la correction est chez vous, pas ici.